New Relic アップデート情報(2026/09/17)
はじめに
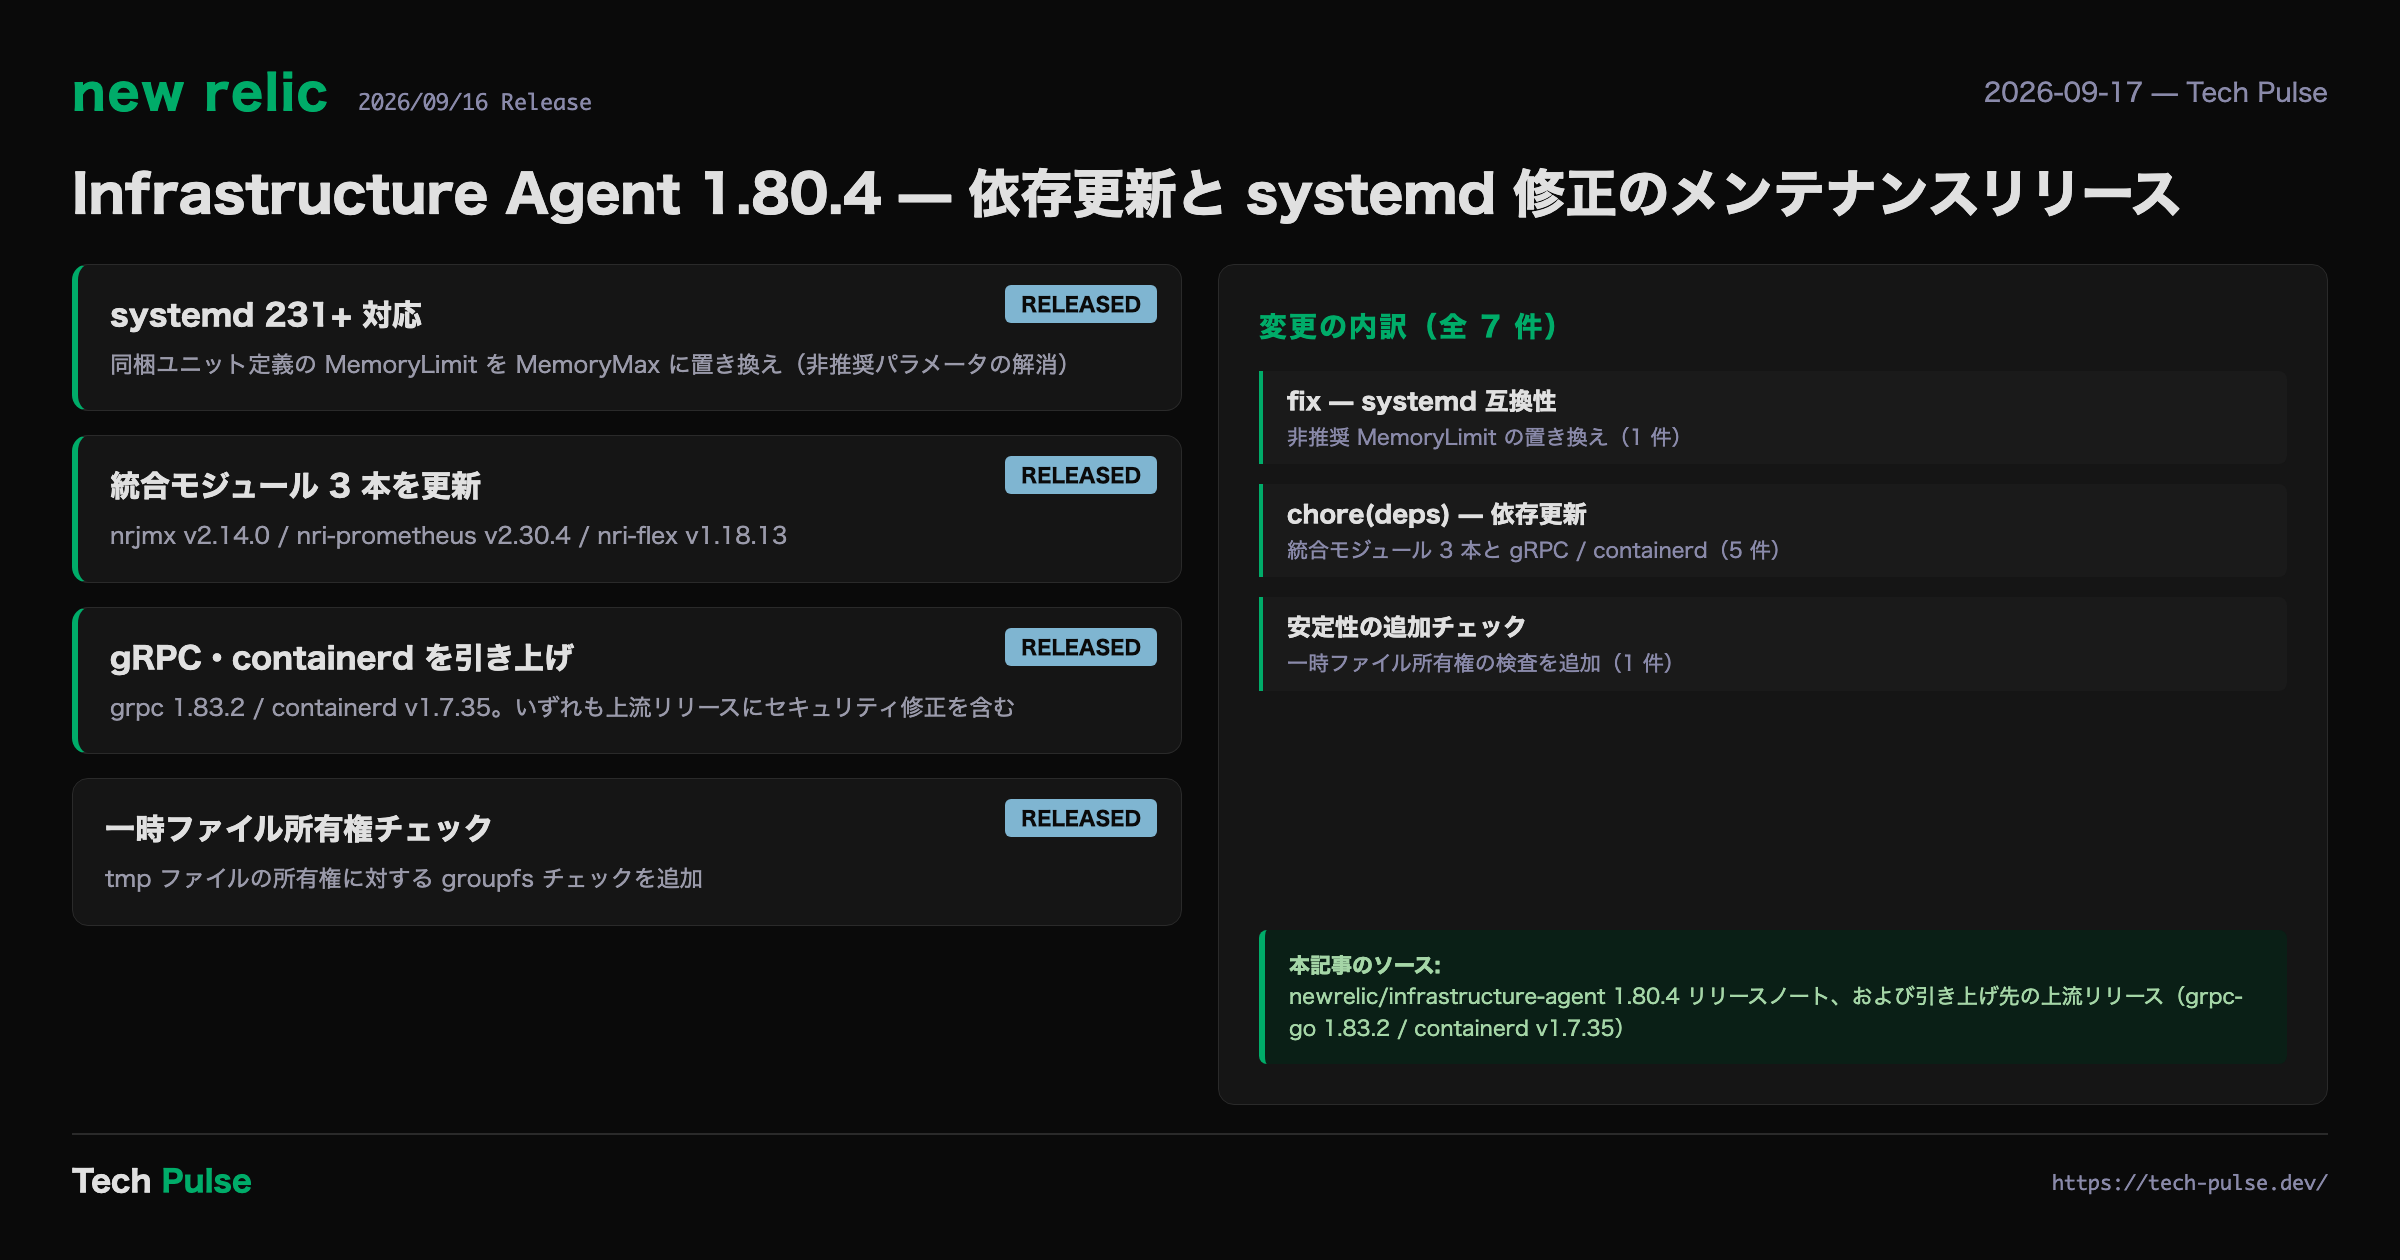
2026年9月16日、New Relic から Infrastructure Agent の新バージョン 1.80.4 がリリースされました。今回のアップデートは単一のコンポーネントに焦点を当てたもので、リリースノートに並ぶのは 7 件の変更です。内訳は、統合モジュールと依存ライブラリのバージョン更新、systemd 互換性の修正、そして一時ファイルの所有権チェック追加です。
特に注目すべきは、systemd 231以降で非推奨となった MemoryLimit を MemoryMax に置き換えた修正です。また、nrjmx v2.14.0、nri-prometheus v2.30.4、nri-flex v1.18.13 という主要な統合モジュールがバージョン更新されています。加えて、gRPC(google.golang.org/grpc 1.83.1 → 1.83.2)と containerd(v1.7.35)のバージョンが引き上げられており、これらの上流リリースにはセキュリティ修正が含まれています。
注目アップデート深掘り
systemd互換性の改善:MemoryLimit非推奨化への対応
今回のアップデートで最も重要な変更の一つが、systemd 231以降における MemoryLimit の非推奨化への対応です。systemdはLinuxシステムの初期化システムとして広く使われており、サービスのリソース制限を管理する重要な役割を担っています。
なぜこのアップデートが重要なのか
systemd 231以降では、MemoryLimit パラメータが非推奨となり、代わりに MemoryMax の使用が推奨されています。今回の修正は、Infrastructure Agent が同梱する systemd ユニット定義側でこの置き換えを行ったものです(リリースノートの該当行は fix: replace deprecated MemoryLimit with MemoryMax for systemd >=231)。つまり、利用者が設定を書き換えるのではなく、エージェントを 1.80.4 に更新すれば同梱ユニットが新しい記法に揃います。
SREの日常業務への具体的な影響
非推奨パラメータは systemd のバージョンによって警告の対象となり、将来的に解釈が変わるリスクを抱えます。監視エージェントは常駐プロセスであり、リソース制限の記法が最新仕様に揃っていることは、ホスト側の運用ポリシーと衝突しないための前提条件です。
注意点として、独自に上書きした systemd ドロップイン(/etc/systemd/system/newrelic-infra.service.d/ 配下など)で MemoryLimit を指定している場合は、そちらは今回の修正の対象外です。自前の上書き設定がある環境では、あわせて MemoryMax へ揃えてください。
依存ライブラリの包括的アップデート
今回のリリースでは、nrjmx v2.14.0、nri-prometheus v2.30.4、nri-flex v1.18.13という3つの主要な統合モジュールが更新されました。これらは Infrastructure Agent の機能を拡張し、特定の監視対象からメトリクスを収集する役割を担っています。
各モジュールの役割
nrjmxはJavaアプリケーションのJMXメトリクスを収集し、nri-prometheusはPrometheus形式のメトリクスをNew Relicに取り込み、nri-flexはカスタムスクリプトやAPIから柔軟にメトリクスを取得します。これらの統合モジュールは、多様なアプリケーションやインフラストラクチャコンポーネントを統一的に監視するための基盤です。
リリースノートが述べている範囲
Infrastructure Agent 1.80.4 のリリースノートでは、これら 3 モジュールはいずれも chore(deps) としてバージョンを引き上げた旨だけが記載されており、個別の機能追加や性能改善の内容までは示されていません。どの変更が自環境に効くかは、各モジュールのリポジトリのリリースノート(nrjmx v2.14.0、nri-prometheus v2.30.4、nri-flex v1.18.13)を個別に確認するのが確実です。
JMX 統合、Prometheus 統合、Flex 統合のいずれかを本番で使っている場合は、バンドルされるモジュールのバージョンが上がること自体が変更点になるため、アップグレード後にメトリクスが従来どおり流れているかを確認してください。
セキュリティパッチの適用
gRPC と containerd のバージョン引き上げも含まれています。Infrastructure Agent のリリースノート上、この 2 件はいずれも chore(deps) として記載されており、New Relic 側でセキュリティ対応とは明示されていません。ただし、引き上げ先の上流リリースを確認すると、いずれもセキュリティ修正を含むバージョンです。
上流リリースが修正した内容
- grpc-go 1.83.2: リリースノートの Security 項に、
:authorityとHostヘッダの両方を欠くリクエストを HTTP 400 とステータスInternalで拒否するようにした、と記載されています。 - containerd v1.7.35: 1.7 系の 35 番目のパッチリリースで、セキュリティ修正(CVE-2026-53495、GHSA-rp3h-jf77-q9p4)を含みます。ハイライトには、ディスクリプタ URL 取得時に機微な認証ヘッダを除去するハードニングが挙げられています。
アップグレード判断への影響
Infrastructure Agent は常駐プロセスとしてホストの情報にアクセスするため、同梱される依存ライブラリのバージョンは脆弱性スキャンの対象になります。上流に該当する CVE がある以上、スキャン結果として検出される可能性を踏まえ、通常の依存更新よりは優先度を上げて計画するのが妥当です。
なお、これらの CVE が Infrastructure Agent の利用形態で実際に悪用可能かどうかは、New Relic 側から影響評価が示されていません。自環境の影響度は、上流のアドバイザリ本文を確認したうえで判断してください。
運用安定性の向上:一時ファイル所有権チェック
今回のアップデートでは、一時ファイルの所有権チェックが追加されました。これは地味ながら重要な改善です。
リリースノートの記載
該当行は add groupfs check for tmp file ownership の 1 行のみで、チェックが失敗したときの挙動や出力内容までは記載されていません。ここで確実に言えるのは、一時ファイルの所有権(グループ)に関する検査が追加された、という事実です。
なぜこの種の変更が効くのか
Infrastructure Agentは動作中に一時ファイルを作成し、メトリクスの一時保存や統合モジュールとのデータ交換に利用します。ファイルシステムの権限が想定と食い違うと、これらの読み書きが失敗し、メトリクス収集の欠損につながります。所有権の検査が入ることで、こうした前提のずれを実行時に検出する余地が生まれます。
特にコンテナ環境やセキュリティが厳密に管理された環境では、ファイルシステムの権限設定が複雑になりがちです。実際の挙動の詳細は該当プルリクエスト(#2345)の差分を確認してください。
SRE視点での活用ポイント
監視・アラート・ダッシュボードへの影響
今回のアップデートは、直接的に新機能を追加するものではありませんが、既存の監視体制の信頼性と精度を向上させます。依存ライブラリの更新により、JMXメトリクス、Prometheusメトリクス、カスタムメトリクスの収集精度が向上するため、既存のダッシュボードがより正確なデータを表示するようになります。アラート設定についても、メトリクスの欠損や遅延が減少することで、誤検知や検知漏れのリスクが低下します。
特に、systemd ユニット定義が最新仕様に揃ったことで、ホスト側のリソース制限ポリシーとエージェントの設定が食い違う余地が減ります。
AWS環境でのNew Relicエージェント運用における影響
EC2インスタンスでInfrastructure Agentを運用している場合、Amazon Linux 2やUbuntu、Red Hat Enterprise Linuxなど、systemd 231以降を使用するディストリビューションでは、今回のアップデートが特に重要です。Auto Scaling環境では、起動テンプレートやユーザーデータスクリプトでエージェントをインストールする際に、最新バージョンを指定することで、systemd互換性の問題を回避できます。
ECS(Elastic Container Service)やEKS(Elastic Kubernetes Service)でコンテナ化されたアプリケーションを運用している場合、containerdのセキュリティパッチが特に重要です。コンテナイメージにInfrastructure Agentをサイドカーとして組み込んでいる場合は、ベースイメージの更新を検討してください。
Lambda環境では直接Infrastructure Agentを使用しませんが、Lambda関数からカスタムメトリクスを送信する際に、同じバックエンドAPIを利用しているため、gRPCのセキュリティ改善は間接的に影響します。
すぐに試せるTips
まず、現在のInfrastructure Agentのバージョンを確認してください。多くのLinuxディストリビューションでは、エージェントのバージョン情報はログファイルや /etc/newrelic-infra/ ディレクトリの設定ファイルで確認できます。
次に、systemdのバージョンを確認し、231以降であれば、サービス定義ファイルで MemoryLimit が使用されていないか確認してください。使用されている場合は、MemoryMax への移行を計画します。
アップグレード前に、テスト環境で動作確認を行うことを推奨します。特に、JMX統合、Prometheus統合、Flex統合を使用している場合は、メトリクスが正しく収集されることを確認してください。
アップグレード時の注意点やリスク
Infrastructure Agentのアップグレードは通常、比較的安全な作業ですが、本番環境での一斉アップグレードは避け、段階的なロールアウトを推奨します。まず、非クリティカルな環境やカナリアインスタンスでアップグレードを実施し、数時間から数日間の安定稼働を確認してから、本番環境全体に展開します。
systemd設定の変更を伴う場合は、サービスの再起動が必要になる可能性があるため、メンテナンスウィンドウを設定することを推奨します。特に、メモリ制限の設定を変更する場合は、エージェントの動作に影響を与える可能性があるため、慎重に実施してください。
依存ライブラリのアップデートにより、統合モジュールの動作が変わる可能性があります。特に、カスタムダッシュボードやアラート設定で特定のメトリクス名や属性名に依存している場合は、アップグレード後に動作確認を行ってください。
セキュリティパッチが含まれているため、早期のアップグレードが望ましいですが、変更管理プロセスに従い、適切な承認と記録を残すことを忘れないでください。
全アップデート一覧
| カテゴリ | 対象 | 概要 | リンク |
|---|---|---|---|
| Infrastructure | Infrastructure Agent 1.80.4 | 依存ライブラリの更新(nrjmx v2.14.0、nri-prometheus v2.30.4、nri-flex v1.18.13)、systemd 231以降向けの MemoryLimit → MemoryMax 置き換え、gRPC 1.83.2 / containerd v1.7.35 への引き上げ、一時ファイル所有権チェックの追加(計 7 件) | 詳細 |
まとめ
今回のInfrastructure Agent 1.80.4のリリースは、新機能の追加ではなく、依存関係の更新と小さな修正で構成されたメンテナンスリリースです。内訳は 7 件で、systemd 231以降向けの MemoryLimit → MemoryMax 置き換え、統合モジュール 3 本のバージョン更新、gRPC と containerd の引き上げ、一時ファイル所有権チェックの追加です。
SREの視点では、「監視システムの監視」という難しい課題に取り組む上で、このような基盤的な改善は軽視できません。
JMX 監視や Prometheus 統合を使っている環境では、バンドルされる統合モジュールのバージョンが変わるため、アップグレード後の疎通確認を計画に入れておいてください。また、gRPC と containerd の引き上げ先に CVE 修正が含まれる点は、脆弱性スキャンを運用している組織では優先度判断の材料になります。