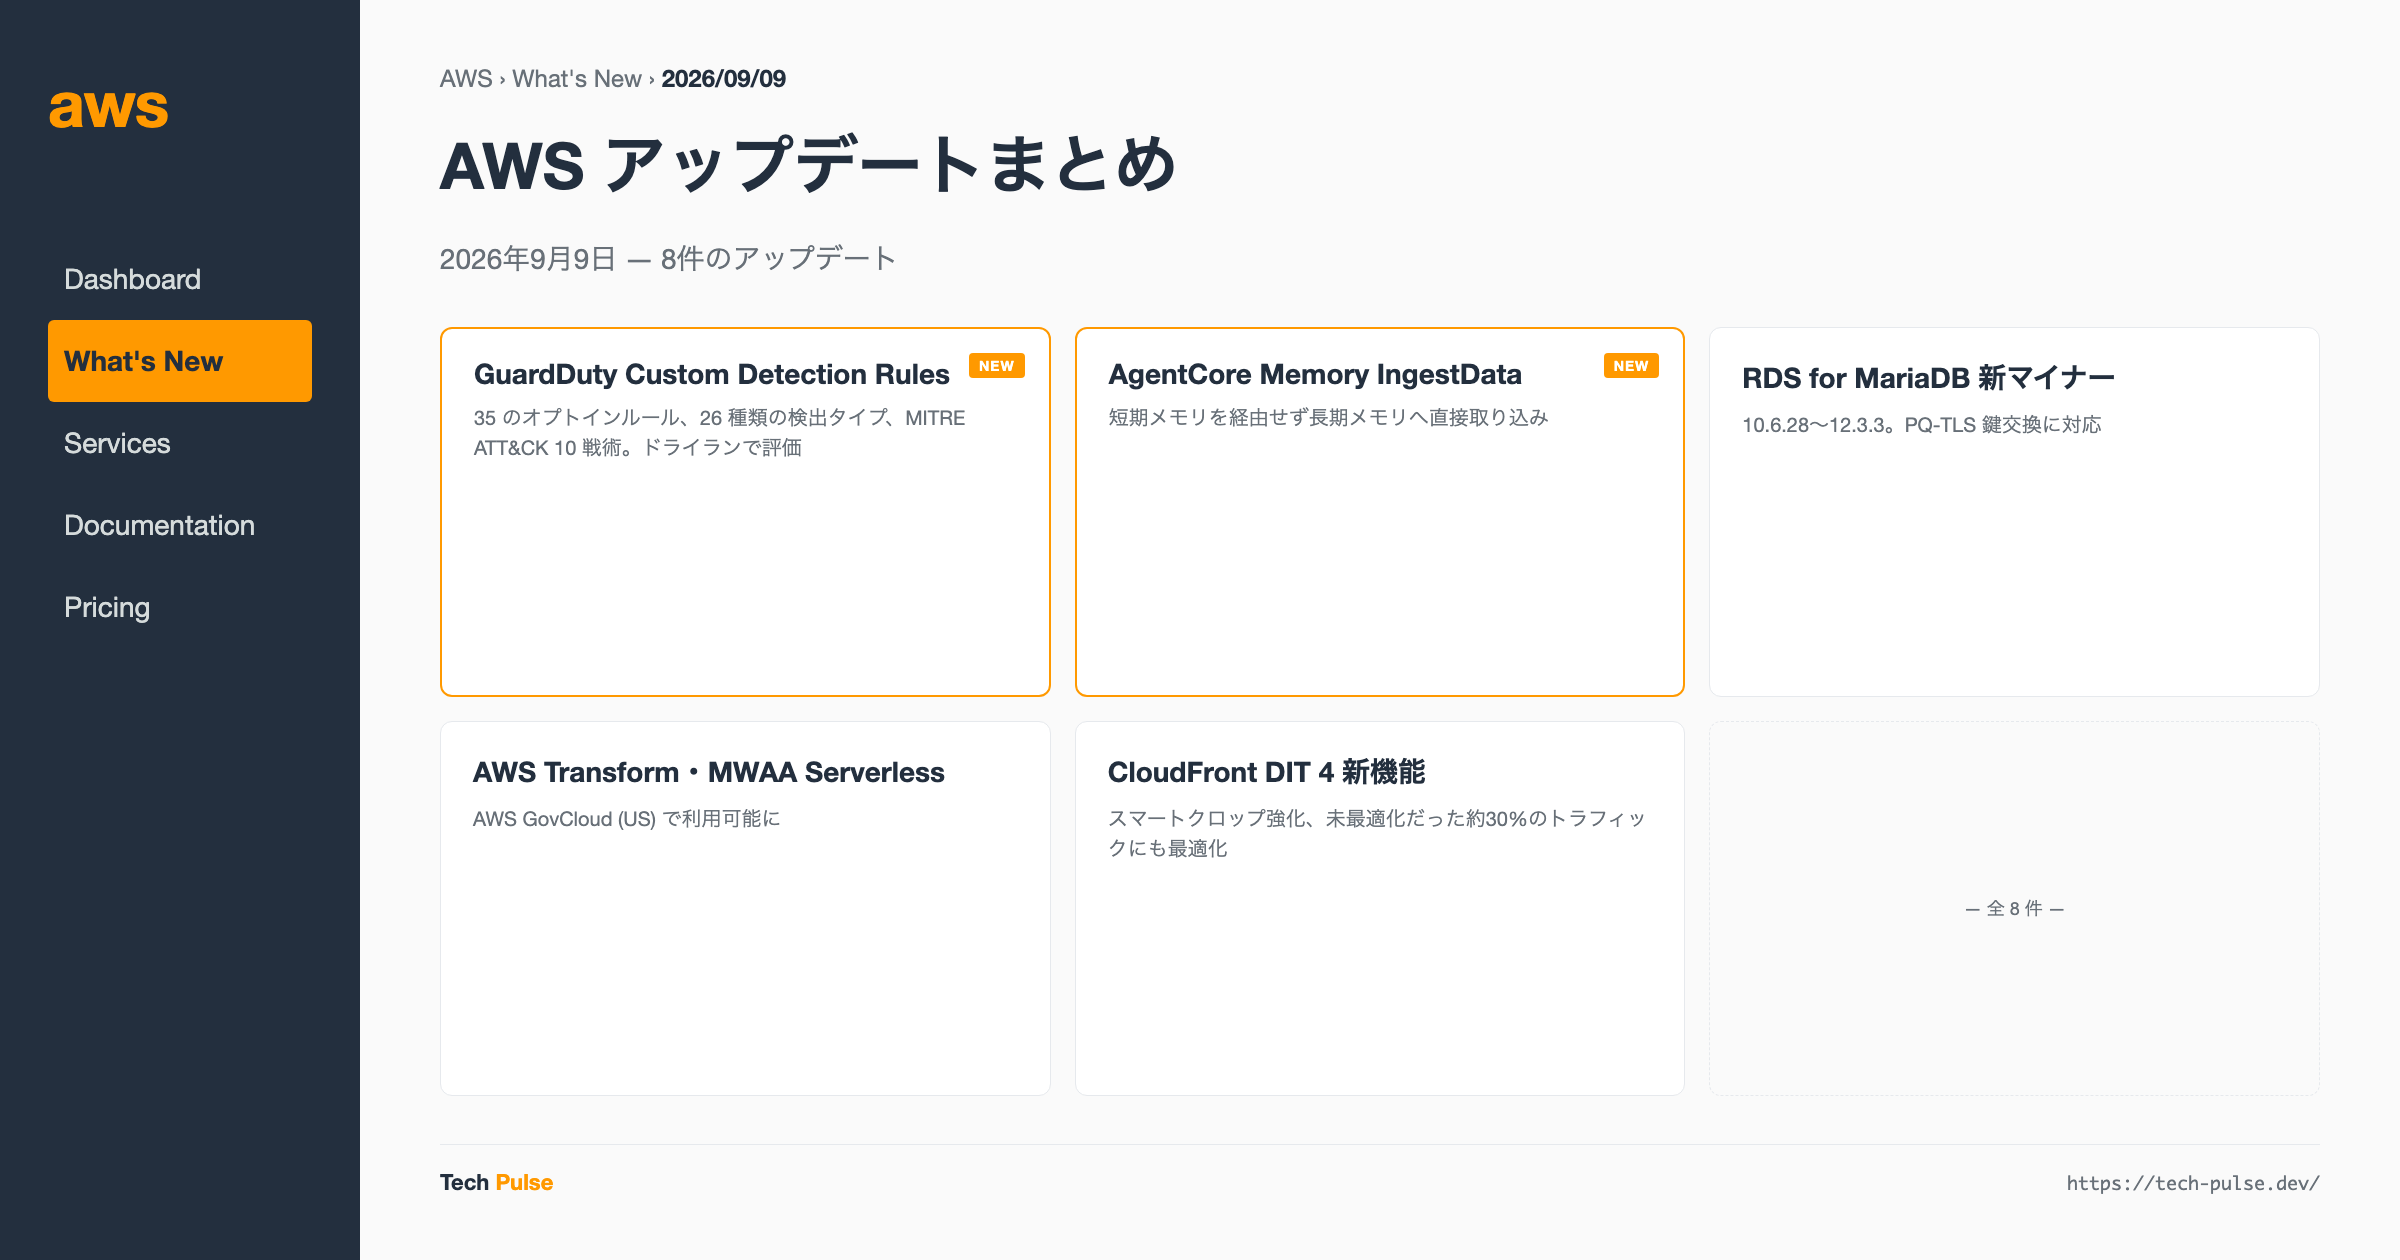
今回は、直近で発表された8件のAWSアップデートを紹介します
はじめに
今回は、直近で発表された8件のAWSアップデートを紹介します。AWS GovCloudリージョンでのサービス拡充、生命科学分野でのワークフロー最適化、セキュリティ機能の強化など、多岐にわたるアップデートが含まれています。なかでも、AWS TransformとAmazon MWAA ServerlessがAWS GovCloud (US)リージョンで利用可能になったことで、政府機関や規制対象の組織がより広範なAWSサービスを活用できるようになった点です。また、Amazon GuardDutyのCustom Detection Rules、Amazon Bedrock AgentCore MemoryのIngestData API、CloudFrontのDynamic Image Transformationの新機能なども含まれます。
本記事では、これらのアップデートの中から特に運用面でのインパクトが大きいものを深掘りし、SREの視点での活用ポイントを解説していきます。
注目アップデート深掘り
Amazon GuardDuty のカスタム検出ルール
Amazon GuardDutyに追加されたCustom Detection Rulesは、CloudTrailの管理イベントに対する脅威検出をより柔軟に制御できる機能です。35個の事前構築されたオプトイン型ルールライブラリが提供され、26種類のユニークな検出タイプをカバーしています。
この機能が重要な理由は、環境によって脅威の意味が異なる活動に対応できる点にあります。例えば、AMIの外部共有、VPCフローログの無効化、MFAなしでのサインインといった活動は、本番環境では明確なセキュリティリスクですが、開発環境やサンドボックス環境では正常な運用手順の一部である場合があります。Custom Detection Rules では、こうした活動が想定外となる環境でだけ検出を有効化できます。
すべてのルールは10のMITRE ATT&CK®戦術にマッピングされており、組織のセキュリティフレームワークと整合性を取りやすい設計になっています。
特筆すべきはドライランモードの存在です。ルールをドライランモードで有効化し、本番運用前に検出の有効性を評価できます。
また、GuardDutyがログの取得、正規化、保存といった重い処理を不要にしている点も運用上のメリットです。ルールは GuardDuty のコンソールまたは API から参照できます。すべての AWS 商用リージョンと AWS GovCloud (US) リージョンで利用できます。
Amazon Bedrock AgentCore Memory の直接取り込み機能
Amazon Bedrock AgentCore Memoryに追加されたIngestData APIは、エージェントの記憶管理アーキテクチャに大きな変化をもたらす機能です。従来、すべてのコンテンツは短期メモリイベントとして保存される必要がありましたが、新APIにより長期メモリへの直接取り込みが可能になりました。
これにより、短期メモリとは独立して長期メモリを使えるようになりました。
IngestData APIは2種類のペイロード形式に対応しています。1つ目は会話ペイロードで、USER/ASSISTANTロールを持つメッセージを含みます。2つ目はJSONペイロードで、行動イベント、アクティビティログ、システムイベントなどの構造化データを扱います。これにより、会話ログとシステムイベントを混在させた複雑なエージェント記憶管理が実現できます。
取り込んだ内容は、CreateEvent と同じ抽出パイプラインを通り、設定済みの長期メモリ戦略に送られます。失敗した抽出は ListMemoryExtractionJobs で再実行(redrive)できます。
抽出結果は ListMemoryRecords や RetrieveMemoryRecords で確認でき、Kinesis ストリーミングによるリアルタイム通知も利用できます。オプションのメタデータも抽出パイプラインに渡せます。
Amazon RDS for MariaDB の量子耐性暗号化対応
Amazon RDS for MariaDBが最新のコミュニティマイナーバージョン(10.6.28、10.11.19、11.4.13、11.8.9、12.3.3)をサポートし、量子耐性TLS(PQ-TLS)鍵交換が利用可能になりました。これは量子コンピュータによる将来的な暗号解読リスクに備える重要なセキュリティ強化です。
量子耐性暗号化の重要性は、「Store Now, Decrypt Later(今保存して、後で解読する)」攻撃に対する防御にあります。この攻撃手法では、攻撃者が現在の暗号化通信を記録しておき、将来の量子コンピュータで解読するというシナリオが想定されています。金融機関や医療機関など、長期間のデータ保護が求められる業界では、今から対策を講じる必要があります。
RDS for MariaDBでは、3つのアップグレード方式が提供されています。1つ目はRDS Blue/Greenデプロイメントで、本番環境と同一構成のGreen環境を作成し、検証後にトラフィックを切り替えることで、ダウンタイムを最小化できます。2つ目はインプレースアップグレード、3つ目はスナップショットからの復元です。
大規模運用では、自動マイナーバージョンアップグレードを有効にし、AWS Organizations Upgrade Rollout Policyでクラスターのアップグレードを段階的に進められます。
告知は、旧バージョンの CVE の修正や、MariaDB コミュニティによるバグ修正・性能改善を取り込むため、新しいマイナーバージョンへのアップグレードを推奨しています。
SRE視点での活用ポイント
セキュリティとコンプライアンスの自動化
GuardDuty の Custom Detection Rules では、アカウントごとに有効にするルールを選べます。たとえば AMI の外部共有が日常的な開発アカウントでは無効のまま、本番アカウントでのみ有効化する、といった使い分けができます。
ドライランモードで一定期間の検出状況を確認してから本番で有効化すれば、誤検知によるアラート負荷を事前に確かめられます。
検出結果は MITRE ATT&CK の10戦術にマッピングされているため、既存のランブックの分類と対応付けやすくなっています。
エージェントシステムの知識管理最適化
Bedrock AgentCore Memory の IngestData API により、会話以外の構造化データ(行動イベント、アクティビティログ、システムイベント)も、短期メモリを経由せずに長期メモリへ送れます。
短期メモリと長期メモリを独立して運用できるため、リアルタイムの対話セッション(短期)と組織の知識ベース(長期)を分離して管理できます。これにより、セッション終了後も重要な知見だけを長期メモリに保存し、エージェントの知識を段階的に蓄積する運用が可能になります。
失敗した抽出は ListMemoryExtractionJobs で再実行できるため、取り込みの失敗時の運用手順に組み込めます。
データベースアップグレードのリスク管理
RDS for MariaDBのアップグレード運用では、Blue/Greenデプロイメントを活用したリスク最小化が鍵となります。本番環境でBlue環境を稼働させながら、新バージョンのGreen環境で性能テストと結合テストを実施し、問題がなければ切り替える、というフローを標準化できます。
自動マイナーバージョンアップグレードを有効化する場合は、メンテナンスウィンドウをトラフィックの少ない時間帯に設定します。
AWS Organizations Upgrade Rollout Policyを使用すれば、複数アカウントでの段階的ロールアウトが可能です。開発 → ステージング → 本番の順に展開し、各段階で問題がないことを確認してから次に進められます。
PQ-TLS 鍵交換は、長期間の機密性が必要なデータを扱う環境ほど検討する意義があります。
全アップデート一覧
| タイトル | 概要 |
|---|---|
| AWS Transform が AWS GovCloud (US-West) で利用可能に | 政府機関や規制対象組織が、VMware、ベアメタル、Hyper-V、データベースワークロードの大規模マイグレーションを GovCloud 環境で実行可能に。サーバーのレプリケーションとカットオーバーを自動化。 |
| AWS HealthOmics が WDL ワークフローにリソースフォールバック機能を追加 | WDL ワークフローのタスクで、優先するアクセラレータの種類を順序付きで指定可能に(CPU インスタンスへのフォールバックも可)。利用不可の場合は自動的に代替リソースにフォールバックし、診断とリサブミットの時間を削減。各アクセラレータプロファイルにタイムアウトを設定可能。 |
| Amazon Bedrock AgentCore Memory が長期メモリへの直接取り込みをサポート | 新しい IngestData API により、短期メモリを経由せずにコンテンツを直接長期メモリに送信可能に。会話ペイロードと JSON ペイロード(行動イベント、アクティビティログ、システムイベント)の両方に対応。 |
| AWS Builder ID に復旧オプションと MFA サポートを追加 | 回復用メールアドレスの登録とセルフサービス復旧オプションを追加。Google、Apple、GitHub、Amazon のサードパーティログインでも MFA デバイスを登録可能に。アカウント復旧とセキュリティを強化。 |
| CloudFront Dynamic Image Transformation に4つの新機能 | カスタムラベル検出を組み込んだスマートクロッピング、デバイス最適化された自動画像最適化、変換テスト用プレイグラウンド、ECS と Lambda の完全機能パリティを追加。未最適化トラフィック約30%を含むすべてのデバイスへの配信を改善。 |
| Amazon MWAA Serverless が AWS GovCloud (US) で利用可能に | Apache Airflow のサーバーレスオプションが GovCloud(US-East、US-West)で利用可能に。ワークフローの実行時間に対してのみ課金する従量課金モデル。 |
| Amazon RDS for MariaDB が最新マイナーバージョンをサポート | コミュニティ版 MariaDB の 10.6.28、10.11.19、11.4.13、11.8.9、12.3.3 をサポート。量子耐性 TLS(PQ-TLS)鍵交換に対応し、セキュリティパッチとパフォーマンス改善を含む。Blue/Green デプロイメントや Organizations Upgrade Rollout Policy で段階的アップグレードが可能。 |
| Amazon GuardDuty が Custom Detection Rules を提供 | 35個の事前構築オプトイン型ルールライブラリを提供。CloudTrail 管理イベントに対する脅威検出を拡張し、26種類の検出タイプと10の MITRE ATT&CK 戦術をカバー。環境ごとに必要なルールだけを有効化可能で、ドライランモードで検出効果を評価できる。 |
まとめ
今回の8件には、AWS GovCloud でのサービス拡充、生命科学・AI 分野の機能追加、セキュリティ機能の強化が含まれます。
AWS TransformとMWAA ServerlessがGovCloudリージョンで利用可能になったことで、政府機関や規制対象組織が最新のクラウド技術を活用できる範囲が広がりました。MWAA Serverless は、ワークフローの実行時間に対してのみ課金される従量課金モデルです。
HealthOmics のリソースフォールバックは、優先するアクセラレータが使えないときに自動で代替リソース(CPU を含む)に切り替え、ワークフローの再投入を減らします。Bedrock AgentCore Memory の IngestData API は、短期メモリを経由せずに長期メモリへ直接取り込めるようにします。
GuardDutyのカスタム検出ルールとRDS for MariaDBの量子耐性暗号化は、将来のセキュリティリスクへの備えという点で重要です。
CloudFrontの画像最適化機能は、グローバル配信の品質とコストの両面で改善をもたらします。デバイス分類とClient Hintsの組み合わせにより、これまでブラウザの対応状況の差で最適化されずに配信されていた約30%のトラフィックにも、最適化が及ぶようになりました。